ok钱包注册,拆解密钥分片与可信执行环境

密钥分片可信执行端云隔离

ok钱包注册之所以值得从技术底层讲清楚,是因为多数用户在注册时只关心几步完成,却忽略了钱包安全架构从注册那一刻就已开始运转。注册过程中生成的助记词如何分片存储、私钥运算在何处执行、设备与云端之间如何做权限隔离,这些细节直接决定了后续资产操作的安全边界。本页从底层安全架构切入,逐层说明ok钱包注册在密钥生命周期管理上的设计逻辑,帮助你在完成注册的同时建立对钱包运行机制的正确理解。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

端云权限物理隔离

ok钱包注册建立的云端凭证仅用于同步加密备份,无法单独发起交易签名,即使云端凭证泄露也无法转移链上资产。

ok钱包注册后能撤销已授权的DApp吗

可以。ok钱包注册用户在链上授权管理页可查看全部合约授权记录,逐条撤销不再使用的授权,撤销操作本身需要一次链上签名确认。

ok钱包注册新手安全起步建议

第一步,在ok钱包注册过程中手抄助记词并离线保存,不截图不存云笔记;第二步,注册完成后立即在安全中心开启生物识别与独立支付密码;第三步,先小额测试一笔转账确认地址派生正确;第四步,定期检查合约授权列表,撤销不再使用的DApp权限;第五步,设备更换时通过恢复凭证重新绑定,旧设备凭证主动作废。按此顺序操作可把注册阶段的安全设计真正用起来。

ok钱包注册流程中的密钥生成与分片落位

ok钱包注册时首先在设备本地生成高熵随机种子,随即在可信执行环境内派生助记词与主私钥。系统按预设门限将密钥材料拆分为多个片段,分别落位在设备安全区、加密备份与恢复凭证中。注册完成后用户看到的助记词只是恢复路径之一,完整私钥从未以明文形式在单一位置完整存在。

ok钱包注册后私钥签名链路的安全验证

ok钱包注册完成后每笔交易签名都在隔离环境中执行,签名请求需经设备生物识别或独立密码二次确认。签名结果与交易内容做哈希比对,防止请求被篡改。用户可在安全中心查看签名记录,异常签名会被拦截并提示,形成注册后持续生效的防护闭环。

ok钱包注册底层架构的可持续安全优势

私钥运算不出安全区

ok钱包注册后签名操作在设备可信执行环境内完成,私钥明文不进入普通内存,避免恶意应用读取内存时窃取密钥材料。
权限分级可审计

ok钱包注册后不同操作对应不同权限等级,转账与授权分离,每次权限调用留痕可查,便于事后追溯。

多链地址派生

ok钱包注册后按统一派生路径生成多条公链地址,私钥同源管理,减少多钱包分散带来的密钥暴露面。
注册凭证可轮换

ok钱包注册绑定的设备凭证支持定期轮换,旧凭证即时失效,降低长期使用中凭证被复用的风险。

ok钱包注册后换手机资产会丢吗

不会。ok钱包注册绑定的恢复凭证可在新设备重新导入,导入后旧设备凭证需主动作废,确保同一时间只有一台设备持有有效签名权限。

恢复路径多副本

ok钱包注册设置的恢复凭证分散保存,单一副本损坏不影响整体恢复,避免因设备丢失导致资产永久锁定。
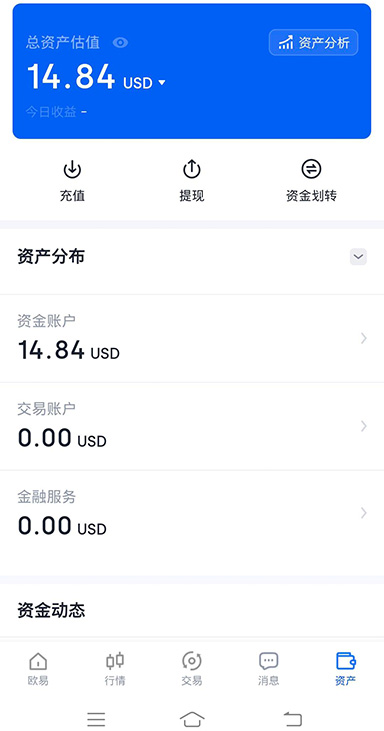
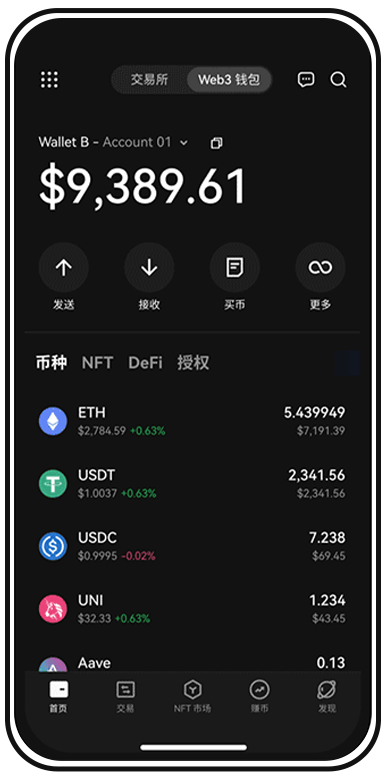
ok钱包注册后的移动端安全面板

ok钱包注册关联的链上服务生态

ok钱包注册时助记词必须手抄吗

建议手抄并离线存放。ok钱包注册生成的助记词是恢复凭证的核心材料,截图或存云端会扩大泄露面,手抄纸质保存并放置于物理安全位置更稳妥。

ok钱包注册失败提示环境异常怎么办

先检查设备是否开启开发者模式或安装可疑应用,ok钱包注册对运行环境有校验。关闭异常设置后重启应用重试,仍失败可更换干净设备重新注册。

链上授权管理

ok钱包注册用户可集中查看并撤销各DApp的合约授权,避免长期授权被恶意合约利用转移资产。
ok钱包注册的私钥存在服务器上吗

ok钱包注册

不存在。ok钱包注册的私钥在设备安全区生成并保存,云端仅存加密备份片段,无法单独还原私钥,服务器端不持有可签名的密钥材料。
ok钱包注册 常见问题指南

1安全区硬件加密
ok钱包注册依赖设备安全芯片完成密钥运算,密钥材料不出芯片边界,软件层无法直接读取原始密钥。
2交易预检模拟
ok钱包注册后发起交易前先在本地模拟执行结果,识别异常调用与高额授权,确认无误后再提交签名。
3安全中心一站式
ok钱包注册后可在安全中心集中查看设备绑定、签名记录与凭证状态,异常项高亮提示,便于快速处置。
4注册即触发密钥分片
ok钱包注册完成时助记词按门限方案拆分为多个片段,任意单一片段无法还原完整私钥,降低单点泄露导致的资产风险。
5注册校验秒级完成
ok钱包注册的密钥生成与分片落位在本地完成,不依赖网络往返,校验流程在数秒内结束,减少等待暴露窗口。

从ok钱包注册开始建立可验证的安全习惯

ok钱包注册只是起点,密钥分片与签名隔离的架构优势需要正确使用才能生效。现在就完成注册,把安全设置一次做到位,让后续每一笔操作都有据可查。